MikroTik路由器远程VPN连接设置
Step 1: 生成CA证书
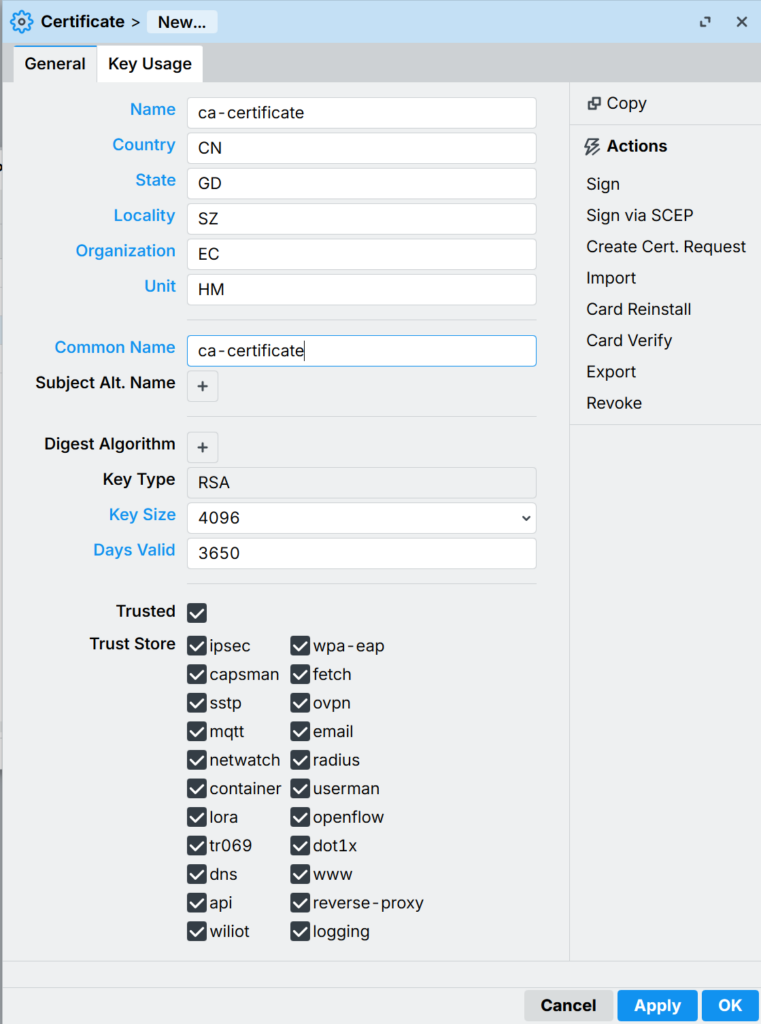
选择菜单System => Certificates进入Certificates页面,在Certificates标签页点击“New”图标创建一个CA证书:
在General页面设置证书的信息,密钥长度以及有效期,
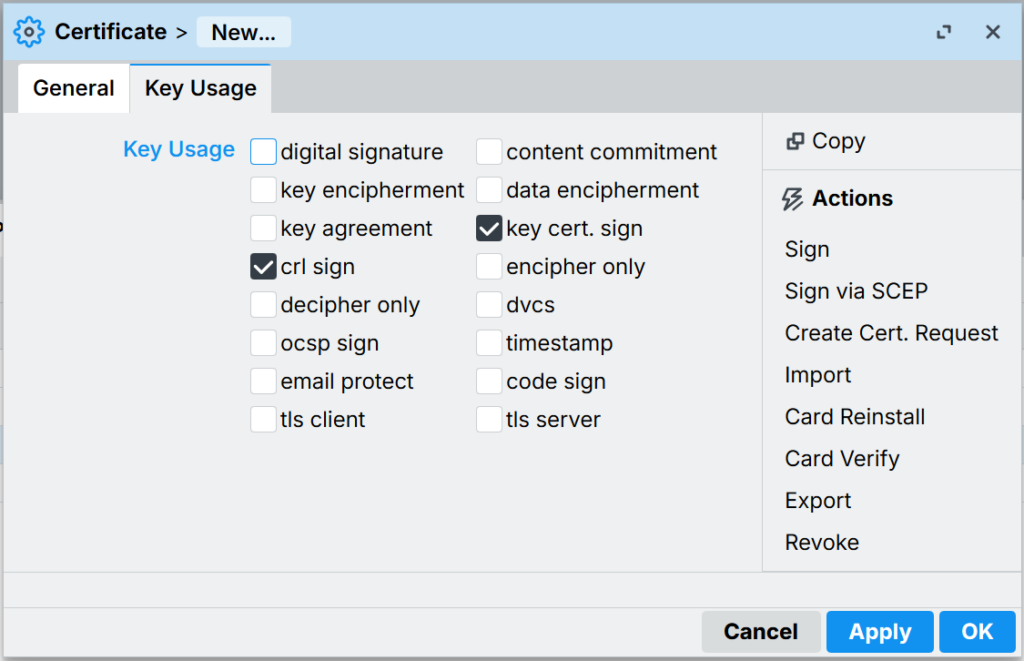
在Key Usage页面勾选crl sign以及Key cert. sign。
点击Apply按钮,然后在Certificates页面选择刚刚创建的证书,点击鼠标右键菜单中选择“Sign”
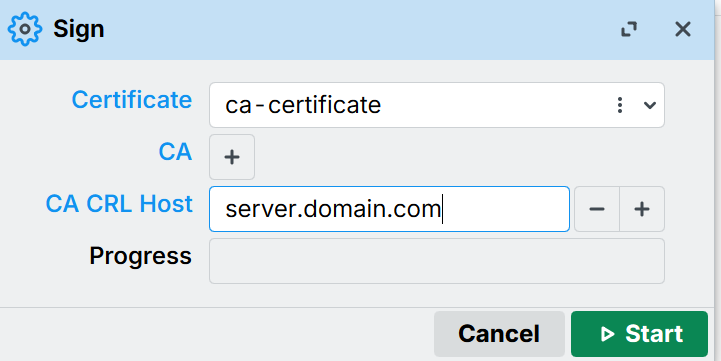
Certificate选择刚刚生成的证书,在CA CRL Host位置添加服务器公网IP或者域名,点击Start进行签名,等待签名完成。
Step 2: 生成服务器证书
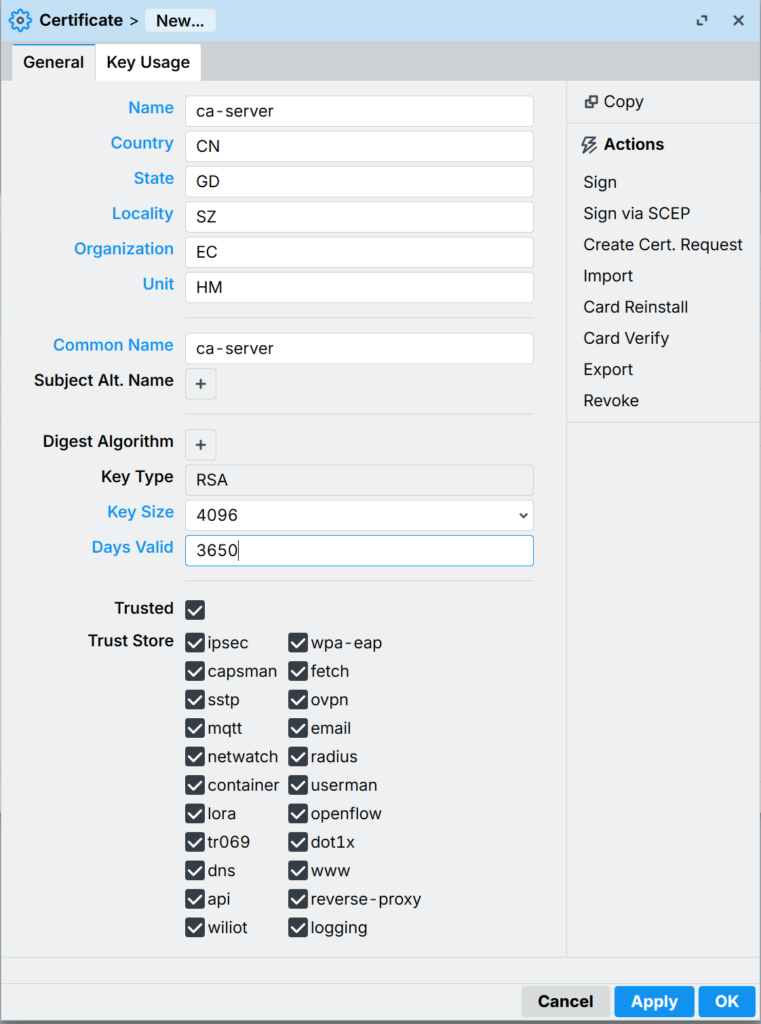
在Certificates标签页点击“New”图标创建一个证书,在General标签页设置名称位ca-server,其他与ca-certificate设置一致:
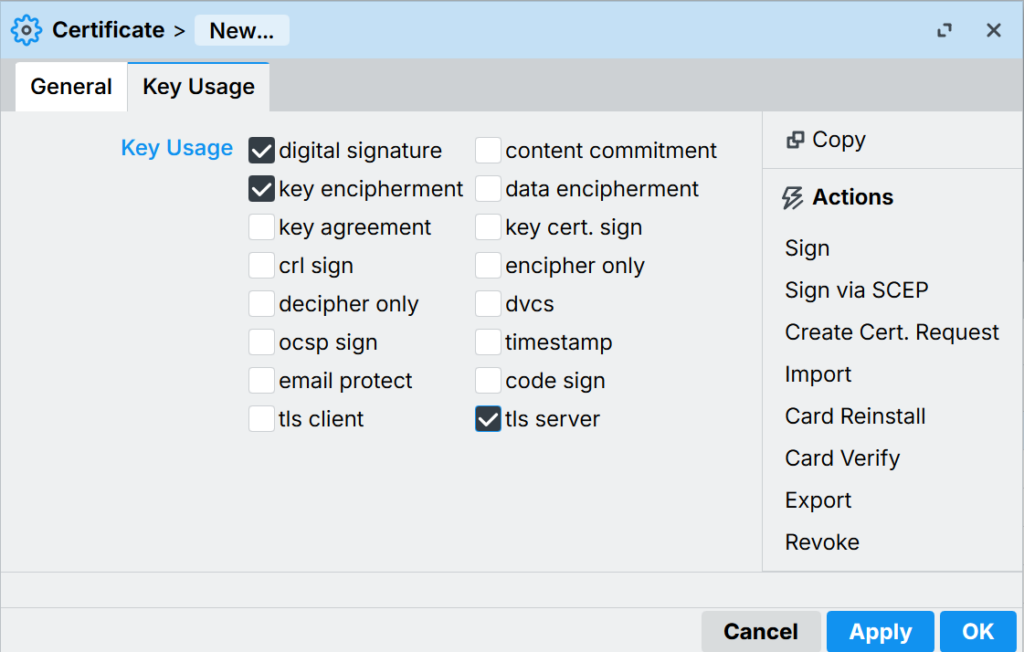
在Key Usage页面,勾选digital signature, key encipherment和tls server。点击Apply然后点击Sign按钮。
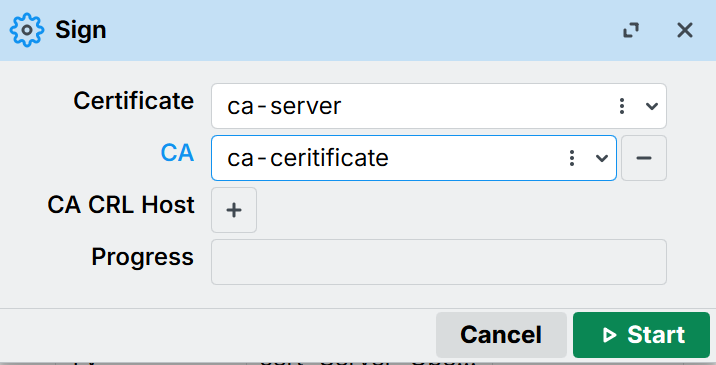
在Sign页面CA位置选择刚才生成的ca-certificate,点击Start完成签名
签名完成后回到General,确认“Trusted”处于勾选状态,如果没有勾选,须勾选后点击Apply。
Step 3: 生成客户端证书
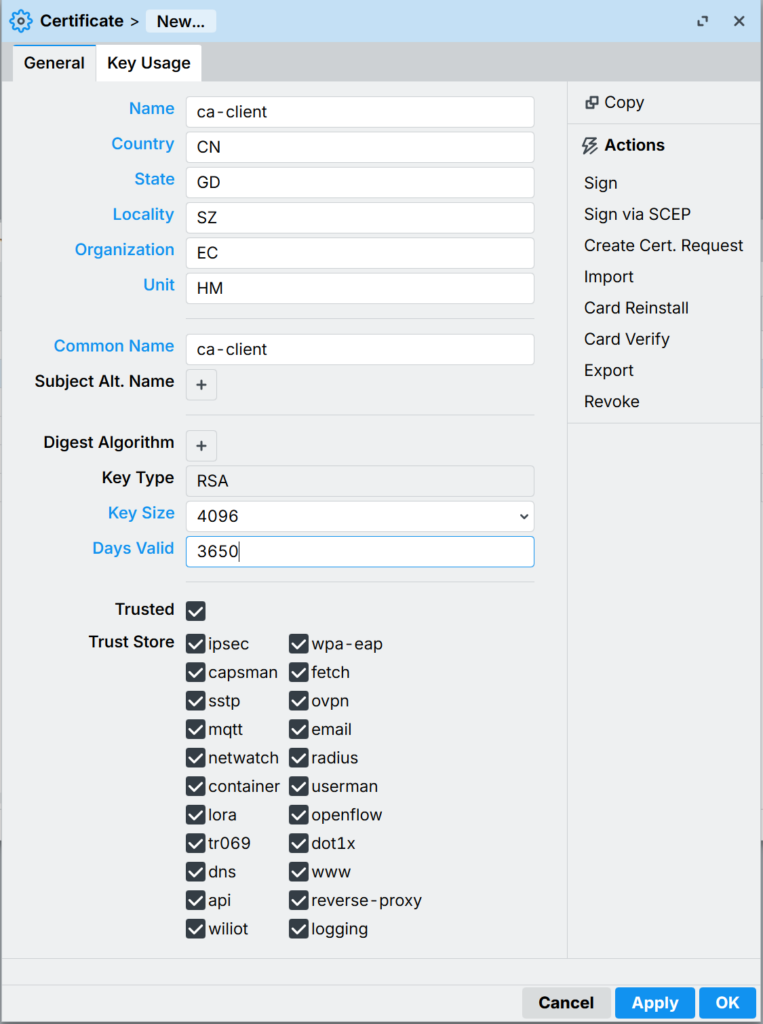
在Certificates标签页点击“New”图标创建一个证书,在General标签页设置名称位ca-client,其他与ca-certificate设置一致:
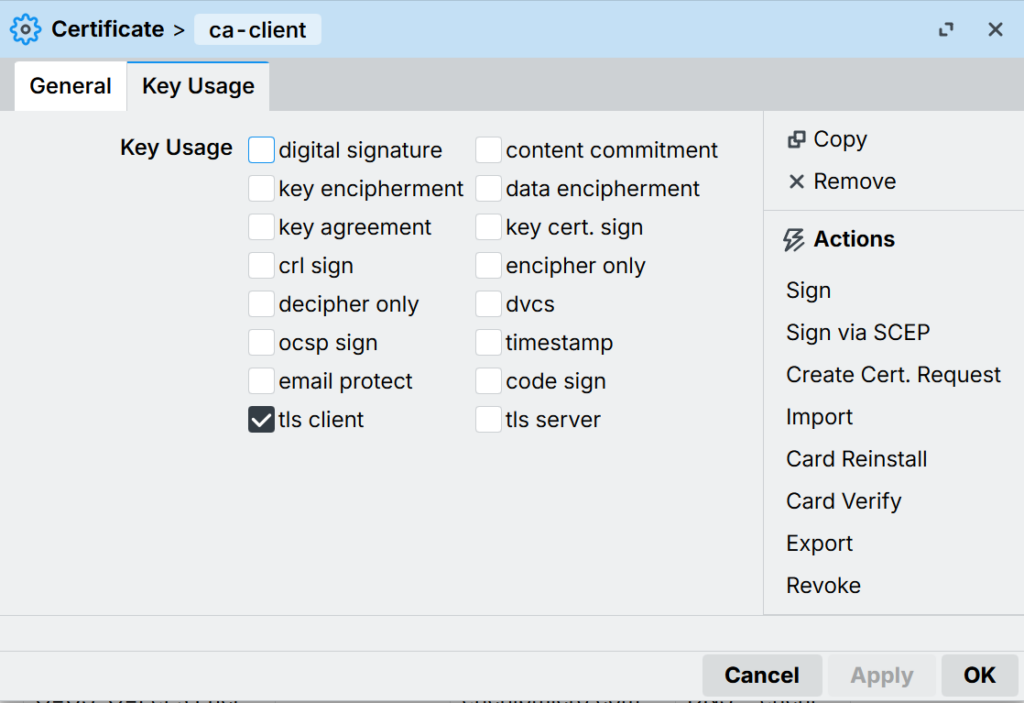
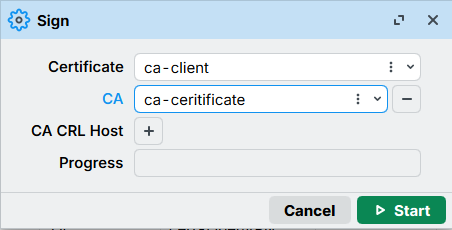
在Key Usage页面,勾选tls client。点击Apply然后点击Sign按钮。
在签名页面CA选择之前创建的ca-certificate点击Start完成签名
Step 4: 导出CA证书和Client证书
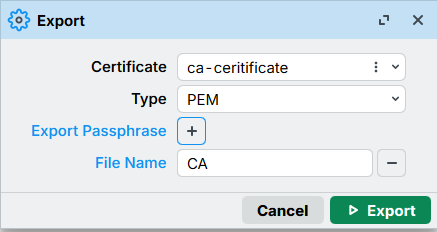
打开CA证书对话框,选择Export。在Export对话框填写FIle Name,然后点击Export。
打开客户端证书,选择Export。在Export对话框填写File Name和Export Passphrase(证书密码),然后点击Export。
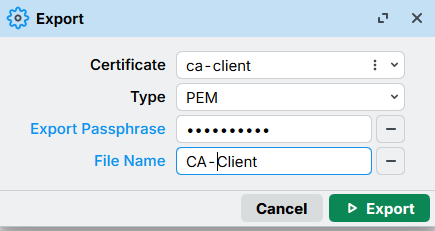
切换到Files页面,可以看到生成了CA.crt,CA-Client.key,和CA-Client.crt三个文件。
Step 5: 创建一个用于VPN连接的IP Pool
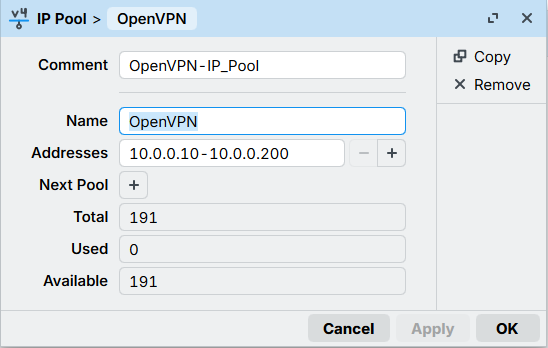
切换到IP => Pool菜单页面,在Pool标签页下面选择“New”,创建一个IP网段给VPN连接。一般选择一个与本地网段不同的网段区域。
Step 6: 为VPN添加一条NAT规则
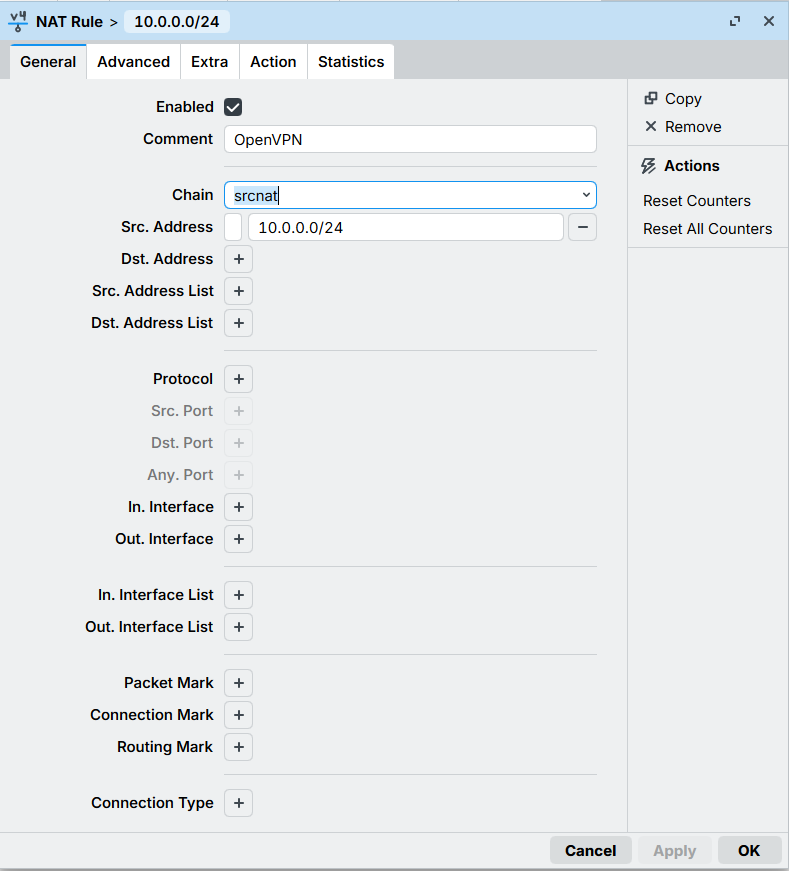
切换到IP => Firewall菜单页面,在NAT标签页下面选择“New”。在General标签页下面Chain选择srcnat,Src. Address填写上面为VPN创建的网段,
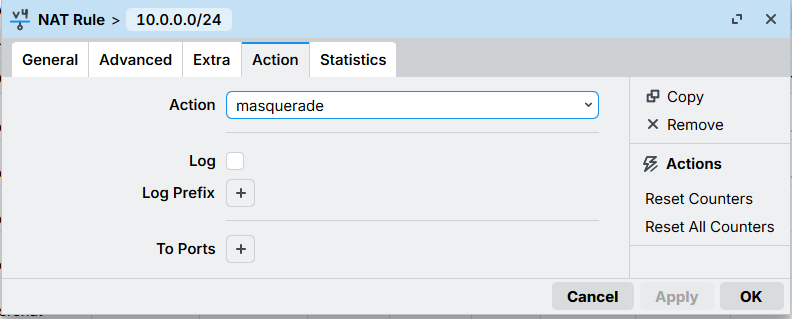
转到Action标签页,Action位置选择masquerade,点击Apply和OK
Step 7: 创建VPN profile
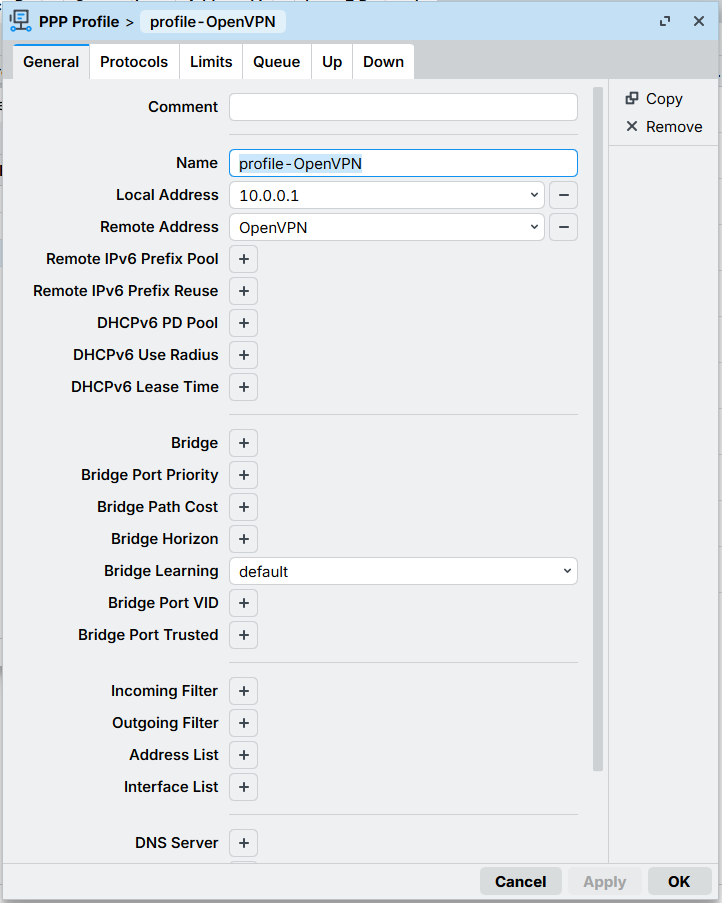
打开PPP菜单页面,切换到Profiles标签页,选择“New”菜单,填写Profile名称,设置Local Address(VPN网关IP地址),Remote Address位置选择之前为VPN创建的Address Pool,点击Apply和OK。
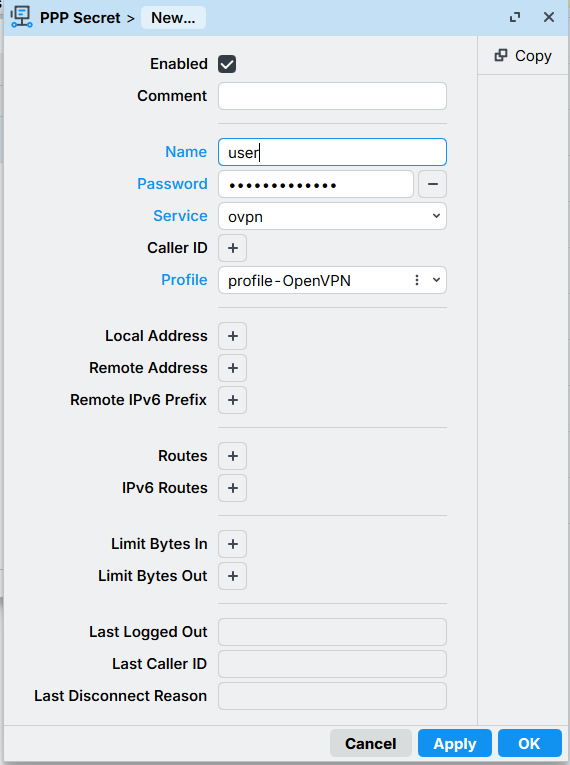
切换到Secrets标签页,为VPN用户创建账号。在标签页下面选择“New”菜单。填写用户名及密码,Service位置选择ovpn,Profile位置选择刚刚创建的Profile。点击Apply和OK。
Step 8: 设置OpenVPN服务器
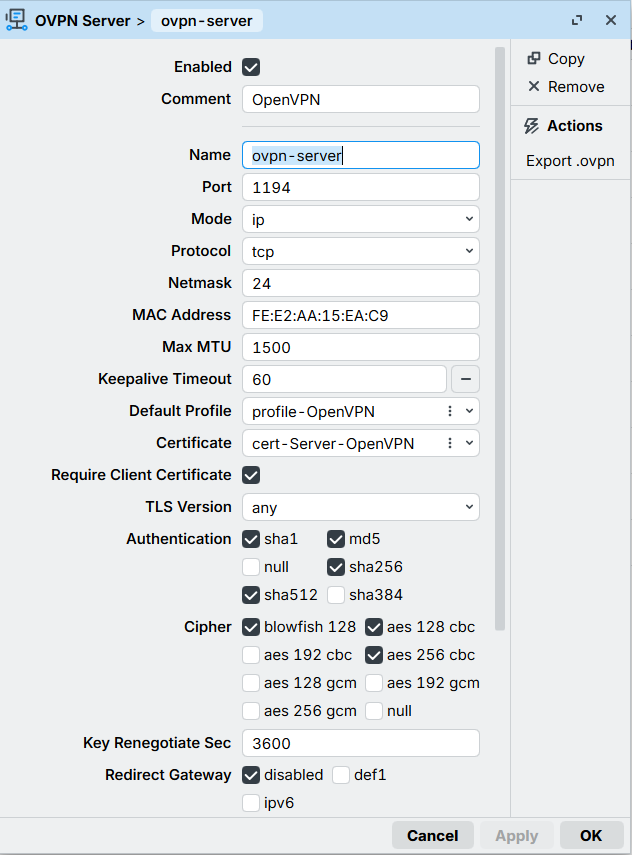
打开PPP菜单页面,转到OVPNServer页面,在标签页下面选择“New”菜单。使能OVPN Server,填写名称,Default Profile位置选择刚才创建的VPN Profile。在Certificate位置选择刚才创建的Server Certificate名称,勾选Require Client Certificate选项。勾选aes 256 cbc选项。点击Apply,然后点击Export .ovpn导出OpenVPN配置文件。
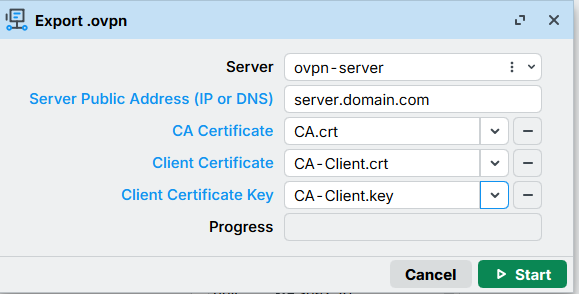
在导出配置文件对话框中,Server Public Address位置填写服务器的IP地址或者域名。在CA Certificate位置选择创建的证书文件。在Client Certificate位置填写客户端证书文件,在Client Certificate Key位置选择客户端证书密钥文件。点击Start导出OpenVPN的配置文件,文件可以在Files菜单页面下找到,文件名以.ovpn结尾。
将导出的.ovpn文件下载到客户端电脑,将其导入到OpenVPN客户端即可进行VPN连接。VPN连接会验证用户名、密码,以及客户端证书密码。